Facility Management4 Min Lesezeit

Internes Audit ISO/IEC 27001

Ein internes ISMS-Audit prüft, ob Informationssicherheit im Alltag wirklich funktioniert. Diese Vorlage führt durch Kontext, Führung, Risikobeurteilung und Risikobehandlung, Betrieb und die Maßnahmengruppen aus Anhang A. Abweichungen werden direkt mit Foto, Priorität und Frist erfasst, Feststellungen mit Nachweis dokumentiert und Maßnahmen nachverfolgt.

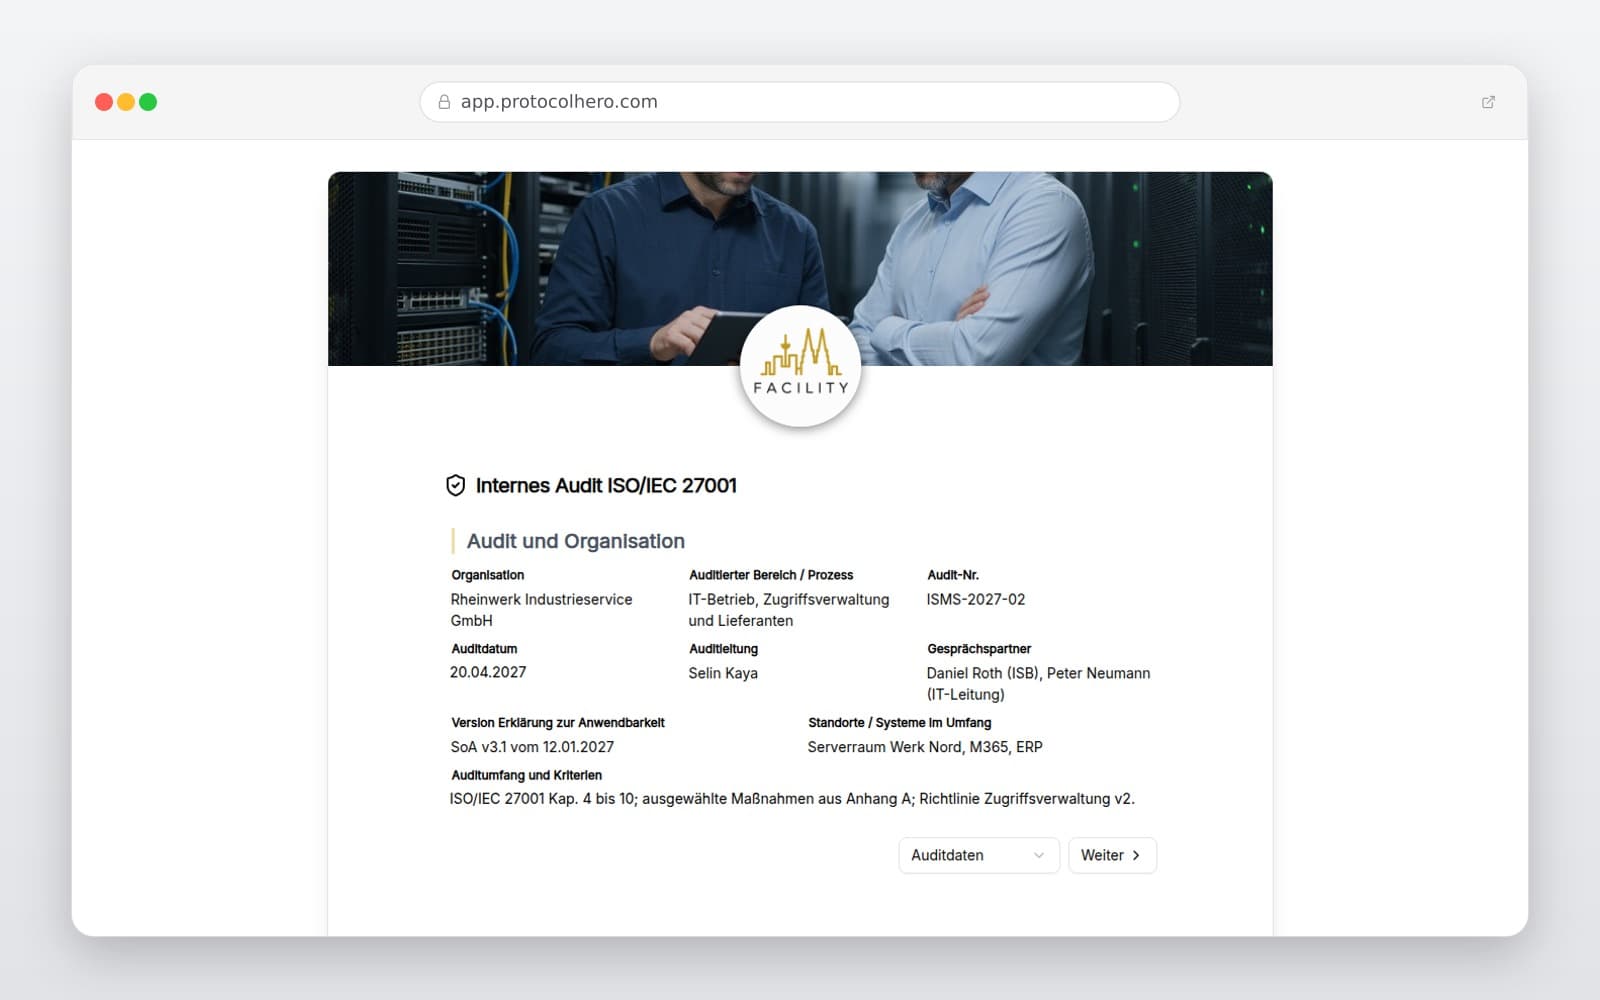
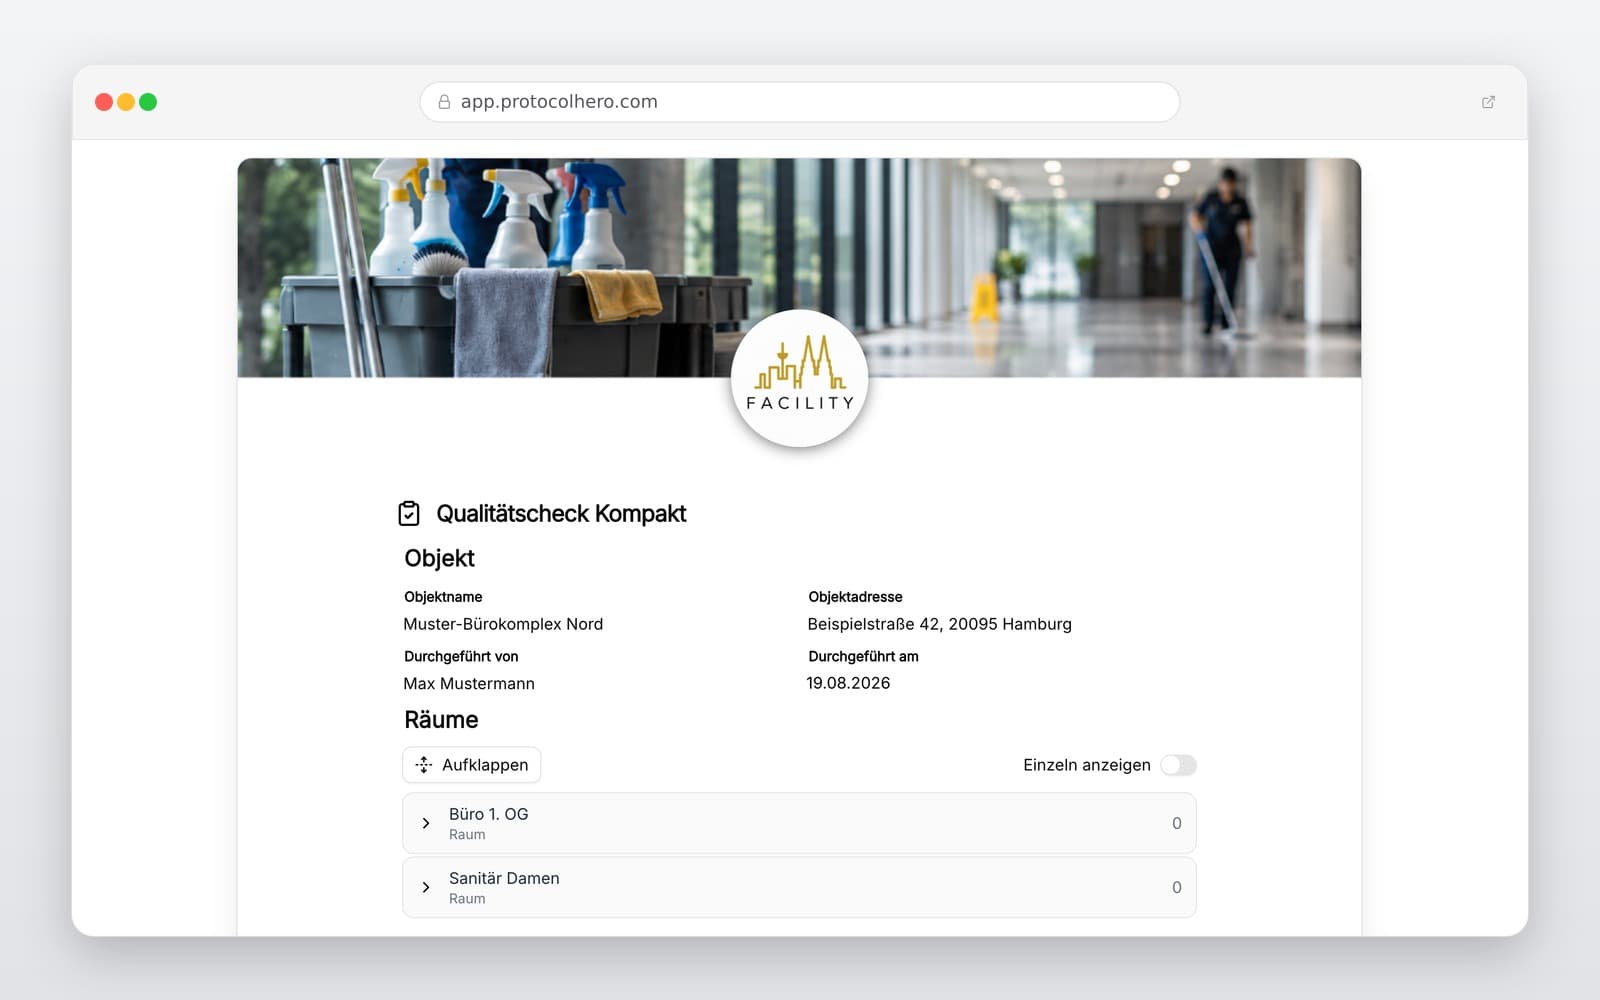
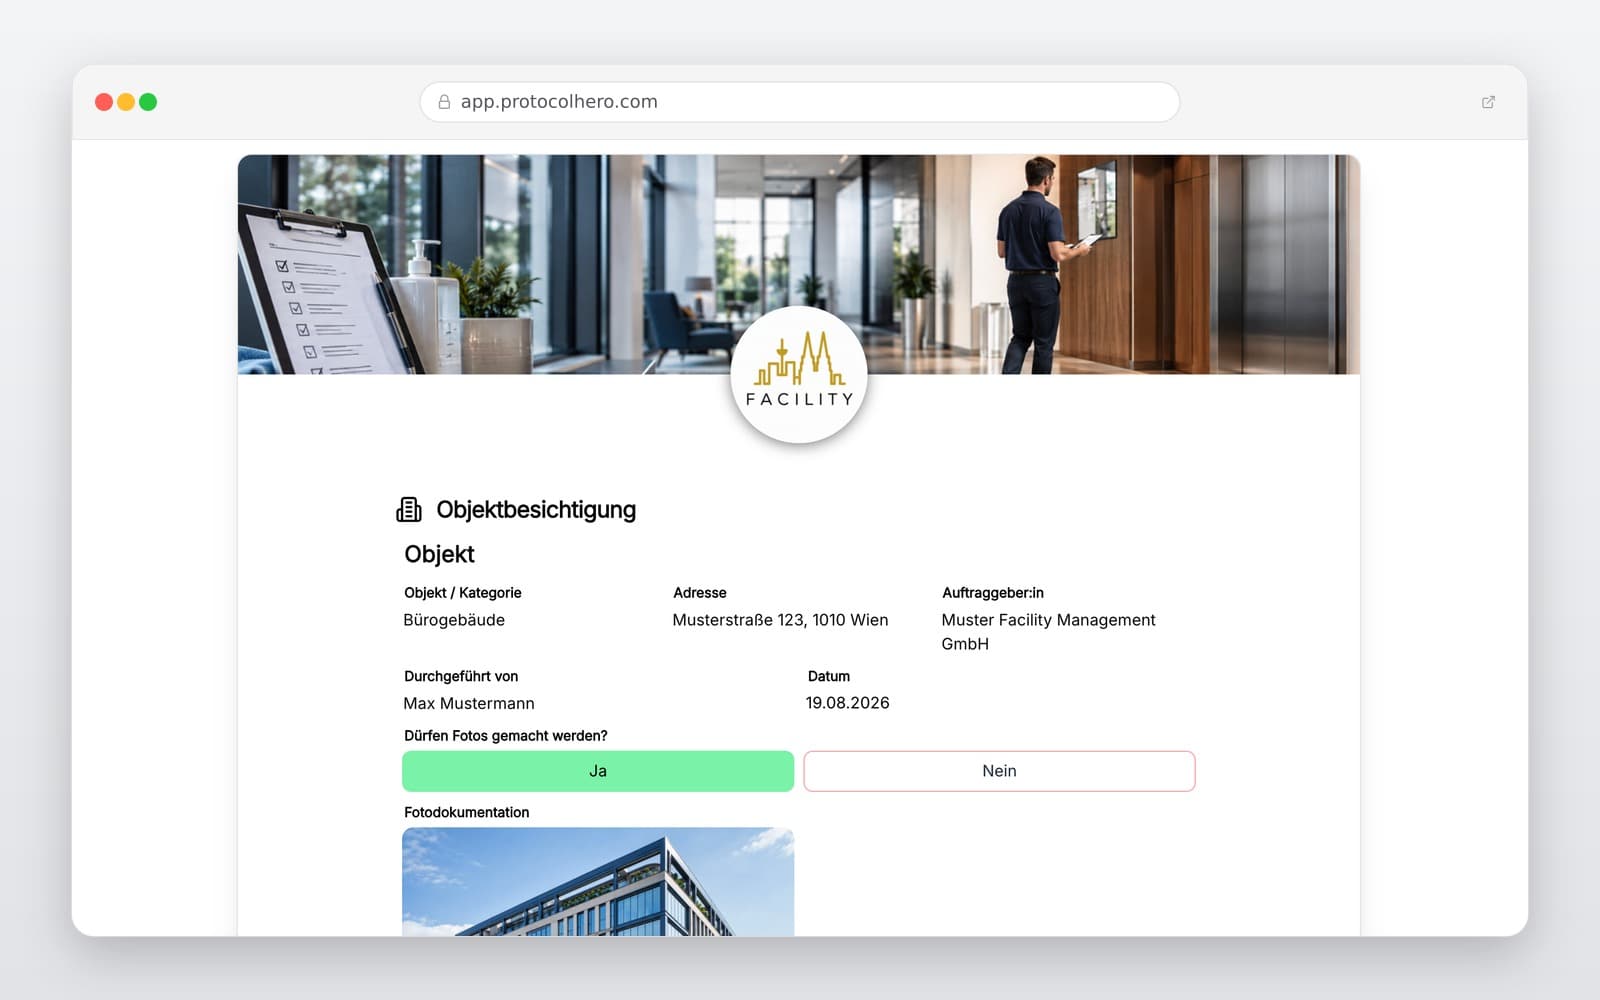
Vorschau der Vorlage „Internes Audit ISO/IEC 27001"

Kurz erklärt

Wofür ist die Vorlage „Internes Audit ISO/IEC 27001“ gedacht?

Internes Audit nach ISO/IEC 27001 digital durchführen: ISMS-Checkliste zu Kapitel 4 bis 10 und Anhang A, Feststellungen, Ergebnis und Maßnahmen.

Einsatzbereich
Facility Management
Erfasste Inhalte
Auditdaten mit Umfang, SoA-Version und Gesprächspartnern, Kontext, Führung, Risiken und Ziele, Unterstützung und Betrieb inklusive Dienstleistersteuerung
Ergebnis
Ein strukturiertes Formular, das direkt im Browser ausgefüllt und in ProtocolHero wiederverwendet werden kann.

Prüfe die Vorlage gegen die fachlichen, vertraglichen und gesetzlichen Anforderungen des konkreten Falls. ProtocolHero ersetzt keine fachliche Bewertung.

Inhalt der Vorlage

Was ist in dieser Vorlage enthalten?

Auditdaten mit Umfang, SoA-Version und Gesprächspartnern

Kontext, Führung, Risiken und Ziele

Unterstützung und Betrieb inklusive Dienstleistersteuerung

Organisatorische und personelle Maßnahmen

Physische und technische Maßnahmen

Feststellungen mit Nachweis und Gesamtergebnis

Fotos und zwei Unterschriften

Nächste Schritte und nächster Termin

Live-Formular

Vorlage direkt im Browser ausfüllen

Ohne Installation: Formular unten ausfüllen, Fotos anhängen und absenden. Mit kostenlosem Account speicherst du Belege und nutzt die Vorlage dauerhaft.

Internes Audit ISO 27001 digital durchführen

Vorlage übernehmen, ISMS-Audit erfassen und Maßnahmen nachverfolgen.

Live-Tour ansehen

ISMS-Checkliste nach Kapiteln

Die Prüfpunkte folgen den Kapiteln 4 bis 10 der ISO/IEC 27001: Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung und Verbesserung.

Risikobeurteilung, Risikobehandlungsplan und Erklärung zur Anwendbarkeit werden ausdrücklich abgefragt.
Maßnahmen aus Anhang A

Die Maßnahmen sind in vier Gruppen gegliedert. Die Vorlage enthält typische Prüfpunkte je Gruppe, die an die eigene Erklärung zur Anwendbarkeit angepasst werden können.

  • Organisatorisch: Werte, Zugriffe, Vorfälle, Kontinuität
  • Personell: Vertraulichkeit, Ein- und Austritt
  • Physisch: Zutritt, Arbeitsplätze, Datenträger
  • Technisch: Backup, Patches, Protokollierung, Netzwerk

Feststellungen und Nachverfolgung

Feststellungen werden mit Art, Kapitel oder Maßnahme, Beschreibung und Nachweis erfasst. Auditleitung und Informationssicherheitsbeauftragte unterschreiben; Aufgaben und der nächste Termin stehen auf der letzten Seite.

Häufige Fragen

Fragen zur Vorlage „Internes Audit ISO/IEC 27001"

Mehr als eine Vorlage

Was ProtocolHero zusätzlich für dich übernimmt

Eine Vorlage allein ist erst der Anfang – ProtocolHero macht aus jedem Protokoll einen durchgängigen digitalen Workflow mit KI-Unterstützung, Workflow-Freigaben und revisionssicherem Archiv.

HERO Assistant – KI-Chat für Dokumentenerstellung

Der HERO Assistant ist der eingebaute KI-Chat von ProtocolHero. Du kannst per Spracheingabe ein komplettes Dokument anlegen lassen oder ein bestehendes PDF, Foto oder Word-Dokument hochladen – die KI liest die Struktur aus und baut eine wiederverwendbare Vorlage daraus.

Auto-Fill aus Sprache, Foto und Datei

Beim Ausfüllen kannst du das Dokument per Sprachsteuerung diktieren – die KI ordnet die Inhalte automatisch den richtigen Feldern zu. Oder du lädst Fotos, Scans, Verträge, Datenblätter oder Ausweise hoch: Der HERO Assistant extrahiert die Daten und befüllt das Formular vor – du prüfst und unterschreibst.

Foto- und Video-Upload direkt im Dokument

Zu jedem Bauteil, Messpunkt oder Schadensbild kannst du Fotos und Videos direkt aus der App anhängen. Videos sind besonders nützlich, wenn ein Schadensbild dynamisch ist – ein einzelnes Standbild würde den Befund nicht ausreichend dokumentieren.

Kommentare als Aufgaben – intern und mit dem Kunden

Jede Position im Dokument kann kommentiert und als Aufgabe an einen Kollegen, an dich selbst oder direkt an den Kunden zugewiesen werden. Kommentare können wahlweise rein intern bleiben oder im freigegebenen Kundenlink mitgeteilt werden.

Workflow: Bearbeiter zuweisen, Prüfer freigeben

Dokumente lassen sich an Kollegen weiterleiten und können einen festen Prüfer haben, der die letzte fachliche Freigabe erteilt, bevor das Dokument unterschrieben oder an den Kunden geht.

Activity-Log für lückenlose Nachvollziehbarkeit

Jedes Dokument hat einen vollständigen Aktivitäts-Verlauf: Wer hat wann was geändert, kommentiert, hochgeladen, freigegeben, unterschrieben. Das Log ist auf Wunsch auch im Kunden-Freigabelink sichtbar – ideal für Auditoren, Versicherer und Kunden.

Eindeutige Protocol-ID je Dokument

Jedes Dokument bekommt automatisch eine eindeutige Protocol-ID, mit der es sich zweifelsfrei referenzieren, verlinken und im Audit-Trail wiederfinden lässt.

Automatische Berichts-Nummerierung

Neu

Fortlaufende, lückenlose Berichts-Nummern (z. B. Protokoll-2026-001, 002, 003 …) je Dokumenttyp und Kunde – ohne manuelles Vergeben, ohne Dubletten.

Web-Formular & Inbox

Neu

Vorlagen lassen sich als öffentliches Web-Formular auf der eigenen Website einbinden – ein ausgefülltes Dokument landet automatisch in deiner ProtocolHero-Inbox zur Weiterbearbeitung.

QR-Code-Etiketten für Anlagen und Bauteile

Neu

QR-Code-Etiketten pro Anlage, Bauteil oder Abschottung, die beim Scannen direkt das hinterlegte Protokoll, die Historie und alle Wartungs- bzw. Prüfdokumente öffnen.

473 × genutzt

Diese Vorlage in 2 Minuten selbst nutzen

Vorlage übernehmen, an deinen Betrieb anpassen und direkt vor Ort ausfüllen – kostenlos testen, keine Kreditkarte nötig.