Regeln als organisatorische Maßnahme
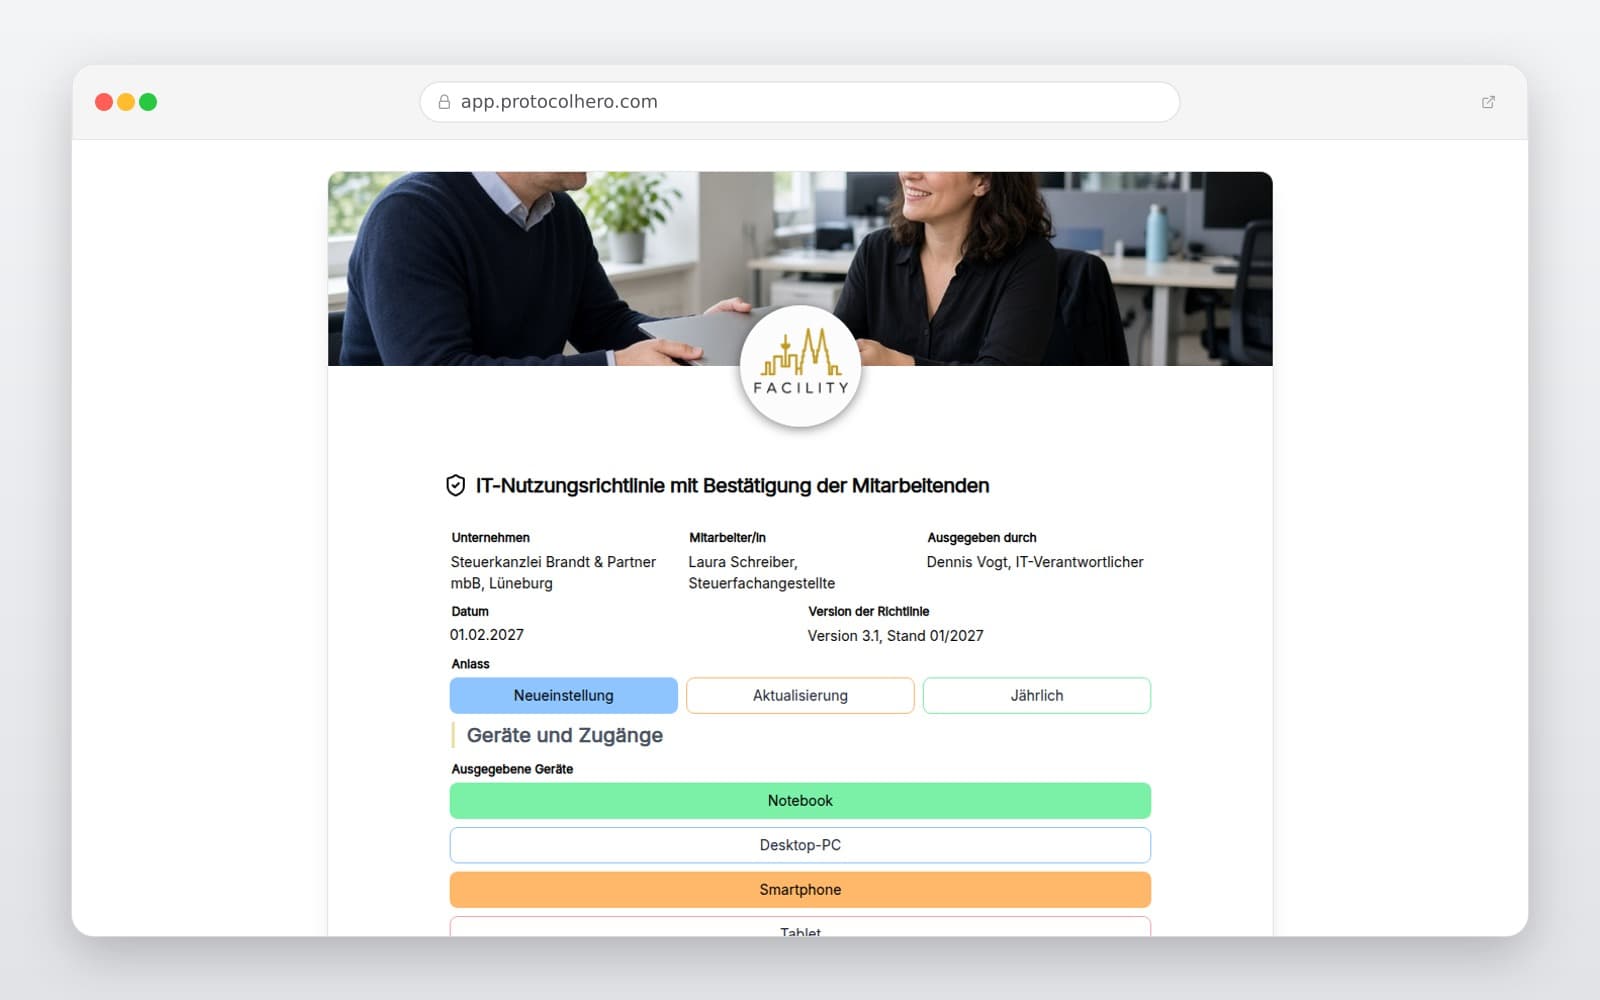
Art. 32 DSGVO verlangt geeignete technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten. Eine IT-Nutzungsrichtlinie legt fest, wie Mitarbeitende mit Rechnern, Zugängen und Daten umgehen. Die Regeltexte in der Vorlage sind Beispiele und werden an das eigene Unternehmen angepasst.