ISMS-Checkliste nach Kapiteln
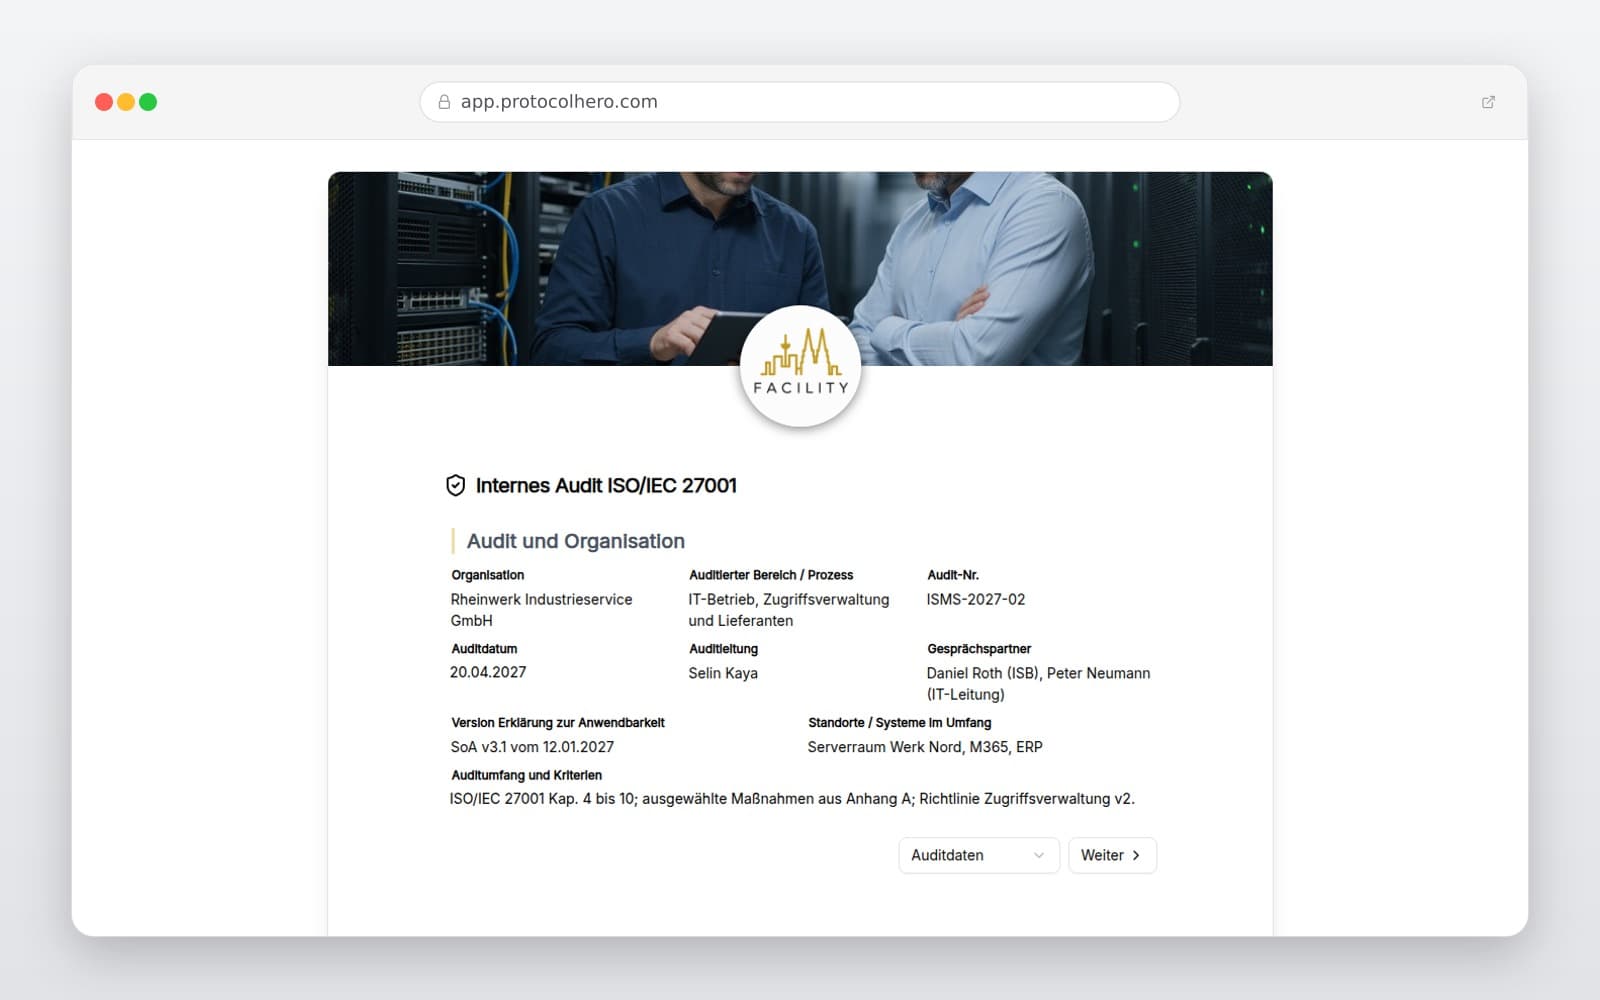
Die Prüfpunkte folgen den Kapiteln 4 bis 10 der ISO/IEC 27001: Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung und Verbesserung.
Risikobeurteilung, Risikobehandlungsplan und Erklärung zur Anwendbarkeit werden ausdrücklich abgefragt.